Los marcos de gestión de riesgos de terceros abordan un problema que no deja de agravarse.
Según el informe «Global Cybersecurity Outlook» del Foro Económico Mundial, el 54 % de las grandes organizaciones consideran que las vulnerabilidades de la cadena de suministro son su mayor obstáculo para la ciberresiliencia, por delante de las restricciones presupuestarias, la falta de personal y la complejidad técnica.
Una filtración de datos por parte de terceros o un fallo de un proveedor puede exponer a una organización a sanciones normativas, obligaciones de notificación a los clientes y daños a su reputación que ningún control interno puede evitar por completo. Un marco de gestión de riesgos de terceros aporta una estructura para afrontar ese reto.
Los marcos disponibles varían considerablemente en cuanto a su alcance, su adecuación a la normativa y su preparación para hacer frente a las nuevas categorías de riesgo. La mayoría de las organizaciones necesitan más de uno.
Contenido
- ¿Qué es un marco de gestión de riesgos de terceros?
- Por qué necesitas más de un marco de TPRM
- Cómo elegir un marco de gestión de riesgos de terceros (TPRM)
- Marcos fundamentales de gestión de riesgos de proveedores (TPRM) y de la cadena de suministro
- Cómo se corresponden los requisitos normativos con los marcos de gestión de riesgos de terceros (TPRM)
- El riesgo asociado a los proveedores de IA como prioridad emergente en los marcos de gestión de riesgos de terceros (TPRM)
- Crea un programa, no cinco
- Preguntas frecuentes
¿Qué es un marco de gestión de riesgos de terceros?
Un marco de gestión de riesgos de terceros es un conjunto estructurado de controles, procesos y requisitos de gobernanza que utilizan las organizaciones para identificar, evaluar y gestionar los riesgos en sus relaciones con proveedores y prestadores de servicios. Estos marcos definen qué se debe evaluar, cómo llevar a cabo dicha evaluación y cómo organizar los resultados en un proceso de gestión de riesgos que permita tomar medidas. Constituyen la base sobre la que se construye un programa de gestión de riesgos de terceros (TPRM).
Los marcos de TPRM se dividen en tres categorías:
- Marcos específicos de gestión de riesgos de terceros (TPRM) y de gestión de riesgos de la cadena de suministro (SCRM), como el Marco TPRM de Shared Assessments y la norma NIST SP 800-161, diseñados expresamente para gestionar las relaciones con terceros a nivel de programa.
- Marcos complementarios de seguridad de la información, como el NIST CSF 2.0, la norma ISO 27001 y el NIST SP 800-53, que proporcionan conjuntos de controles que las organizaciones utilizan para diseñar cuestionarios de evaluación de riesgos de los proveedores y medir el nivel de seguridad de estos.
- Marcos no relacionados con las tecnologías de la información y en materia de ESG, como la CSRD y la GRI, que abordan las obligaciones de presentación de informes de sostenibilidad y de diligencia debida en la cadena de suministro fuera del perímetro tradicional de la ciberseguridad
Un marco de TPRM no es lo mismo que un programa de TPRM. El marco establece las normas y los controles. El programa es la infraestructura organizativa: las personas, los procesos y la tecnología que ponen en práctica dichas normas.
Por qué necesitas más de un marco de TPRM
No existe un marco único que abarque todas las dimensiones del riesgo de terceros. Una organización que gestione proveedores de servicios financieros en la UE necesita controles de terceros en materia de TIC alineados con la DORA, la norma ISO 27001 para las evaluaciones de seguridad de la información de los proveedores y el cumplimiento de las obligaciones de información de la CSRD en materia de sostenibilidad de la cadena de suministro.
Cada marco aborda una obligación normativa o un tipo de riesgo distintos. El enfoque práctico consiste en la combinación de marcos: la mayoría de los programas de gestión de riesgos de terceros (TPRM) más consolidados recurren a varios marcos al mismo tiempo, utilizando cada uno de ellos allí donde aporta mayor valor.
Una organización puede basar su programa en el marco TPRM de Shared Assessments para la gobernanza del ciclo de vida, pero utilizar la norma NIST 800-161 para diseñar controles destinados a los proveedores de tecnología de alto riesgo y aplicar los requisitos de la norma ISO 27001 a los cuestionarios de evaluación de proveedores. A todo ello se suman los requisitos normativos.
Las organizaciones que operan en varias jurisdicciones se enfrentan a una complejidad cada vez mayor. Un mismo proveedor externo puede dar lugar a requisitos de supervisión de las TIC en virtud de la DORA, obligaciones de tratamiento de datos en virtud del RGPD y requisitos de información sobre la cadena de suministro en virtud de la CSRD, cada uno de los cuales conlleva obligaciones específicas de evaluación, documentación y seguimiento continuo. Un conjunto de marcos diseñado teniendo en cuenta este panorama multijurisdiccional ofrece una postura de cumplimiento sustancialmente más defendible que uno creado para cumplir con una única norma.
Cómo elegir un marco de gestión de riesgos de terceros (TPRM)
Antes de elegir un marco de referencia, las organizaciones deben tener una visión clara de sus riesgos. Los tipos de riesgo que generan las relaciones con terceros determinarán qué marcos de referencia abordan las exposiciones más significativas: ciberseguridad y privacidad de datos, riesgos financieros, operativos, legales y normativos, de reputación y ESG.
El proceso de selección debería basarse en varios factores prácticos:
- Requisitos normativos: ¿Qué marcos normativos exige o toma como referencia tu entorno regulatorio? Las entidades financieras sujetas a la DORA, las organizaciones sanitarias sujetas a la HIPAA y los procesadores de pagos que cumplen con la norma PCI DSS v4.0 deben cumplir con los requisitos específicos de cada marco normativo.
- Alineación con la infraestructura de gestión de riesgos existente: un marco que no pueda integrarse con los procesos de gestión de riesgos de su empresa genera flujos de trabajo paralelos en lugar de una función de gestión de riesgos unificada.
- Frecuencia de actualización: los marcos normativos que no se adaptan a los cambios normativos se convierten en un lastre. Comprueba cuándo se revisó cada uno por última vez, especialmente en materia de ciberseguridad y ESG.
- Clasificación por niveles de riesgo: ¿Permite el marco diferenciar entre proveedores de alto, medio y bajo riesgo? Aplicar el mismo nivel de detalle en la evaluación a todos los terceros resulta insostenible desde el punto de vista operativo.
- Expectativas de los clientes y las contrapartes: ¿ A qué marcos de referencia recurren tus clientes o socios comerciales en sus propios procesos de diligencia debida con los proveedores? Las organizaciones que envían y reciben solicitudes de evaluación se benefician de la armonización de los marcos por ambas partes de la relación. El alcance de la adopción forma parte de ello: los marcos ampliamente utilizados generan más respuestas predefinidas por parte de los proveedores y reducen el tiempo necesario para completar las evaluaciones a gran escala.
Marco básico de gestión de riesgos de proveedores (TPRM) y de la cadena de suministro
Estos marcos se dividen en cuatro categorías: riesgo de la cadena de suministro, evaluación de proveedores, gobernanza de la inteligencia artificial y presentación de informes ESG.
Evaluaciones compartidas: Marco TPRM y SIG
El marco TPRM de Shared Assessments es uno de los pocos marcos diseñados específicamente para el riesgo de terceros, en lugar de para la seguridad de la información en general o la gestión de la cadena de suministro. Abarca todo el ciclo de vida de la gestión del riesgo de proveedores, desde el análisis de la externalización y la diligencia debida hasta la supervisión continua y la gestión de la salida. El marco se estructura en torno a una serie de principios fundamentales que abarcan la gobernanza y la aceptación del programa, así como ocho familias de procesos.
El cuestionario de recopilación de información estandarizada (SIG) de Shared Assessments es el instrumento de evaluación que pone en práctica el marco. Se corresponde directamente con las normas ISO, HIPAA, NIST, el RGPD y la norma PCI DSS, lo que lo hace especialmente útil para las organizaciones que realizan evaluaciones de riesgos coherentes entre proveedores que operan bajo distintos regímenes normativos. Las organizaciones que estén creando un programa de gestión de riesgos de terceros (TPRM) desde cero descubrirán que las correspondencias de controles predefinidas del SIG reducen considerablemente el tiempo necesario para alcanzar la capacidad operativa.
NIST SP 800-161
La norma NIST SP 800-161 ofrece directrices sobre la gestión de riesgos en la cadena de suministro, elaboradas para las entidades federales de EE. UU. Integra los controles de C-SCRM en el Marco de Gestión de Riesgos del NIST, lo que proporciona a las organizaciones un enfoque sistemático de los riesgos de la cadena de suministro que va más allá de la ciberseguridad y abarca la continuidad operativa, la solvencia financiera de los proveedores y la exposición geopolítica.
Las organizaciones del sector privado con cadenas de suministro complejas y de varios niveles consideran sistemáticamente que la norma NIST 800-161 resulta útil como base para sus programas, incluso sin que exista una obligación federal de cumplimiento. Su análisis en profundidad del riesgo de concentración y la exposición a terceros de cuarto nivel subsana las lagunas que dejan los marcos de ciberseguridad más limitados.
NIST CSF 2.0, NIST SP 800-53 y NIST RMF 800-37
En lo que respecta a los cuestionarios de evaluación de riesgos de proveedores, el NIST CSF 2.0 sigue siendo el estándar de referencia. Sus seis funciones —Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar— proporcionan un marco coherente para evaluar la situación y la madurez de un proveedor en materia de ciberseguridad. Las organizaciones con estrictos requisitos de privacidad de datos y cumplimiento normativo consideran que los cuestionarios basados en el NIST CSF generan conclusiones sobre los riesgos más útiles que las alternativas genéricas.
La norma NIST SP 800-53 y el Marco de Gestión de Riesgos del NIST (NIST RMF 800-37) amplían el conjunto de herramientas de evaluación para aquellas organizaciones que necesitan un nivel de especificidad de los controles superior al que ofrece el CSF. Muchas organizaciones combinan las tres normas: la 800-161 para la gobernanza de los programas de la cadena de suministro, el CSF para el diseño de la evaluación de proveedores y la 800-53 o el RMF para obtener detalles a nivel de control sobre terceros de alto riesgo.
ISO 27001/27002 e ISO 27036-2
Las normas ISO 27001 y 27002 establecen los requisitos para un sistema de gestión de la seguridad de la información, con disposiciones importantes incorporadas relativas a los riesgos de los proveedores. Resultan especialmente útiles para organizaciones con carteras de proveedores externos a nivel internacional, en las que la certificación ISO crea un lenguaje común para las expectativas en materia de seguridad de la información en todas las jurisdicciones.
La norma ISO 27036-2 establece los requisitos de seguridad de la información para las relaciones con los proveedores a lo largo de todo su ciclo de vida, desde la contratación hasta la finalización de la relación.
Marcos de gestión de riesgos de la IA: el RMF de IA del NIST y la norma ISO 42001
A medida que los proveedores de IA se convierten en una categoría relevante dentro de los ecosistemas de terceros, los equipos de TPRM necesitan marcos de evaluación que vayan más allá de los cuestionarios estándar de ciberseguridad. El Marco de Gestión de Riesgos de la IA (AI RMF) del NIST ofrece un enfoque estructurado para identificar, evaluar y gestionar los riesgos específicos de la IA a lo largo de todo su ciclo de vida; sus funciones «Map» y «Govern» son las que tienen una aplicabilidad más directa en el ámbito del TPRM.
La norma ISO 42001, la norma internacional para los sistemas de gestión de la IA, está en consonancia con la norma ISO 27001 y establece requisitos de gobernanza para las organizaciones que desarrollan o implementan IA, lo que la convierte en el punto de referencia pertinente cuando un proveedor de IA afirma contar con una gobernanza estructurada de la IA. En conjunto, ambas normas proporcionan a los equipos de TPRM una base sólida para la evaluación de los proveedores de IA.
Marcos medioambientales, sociales y de gobernanza
La gestión de riesgos de terceros se ha centrado tradicionalmente en la ciberseguridad, la continuidad operativa y el cumplimiento normativo. Los marcos ESG están ampliando ese alcance: la legislación sobre la diligencia debida en la cadena de suministro establece obligaciones legales para identificar, evaluar y subsanar los riesgos relacionados con los derechos humanos y el medio ambiente en las relaciones con los proveedores, y no es posible cumplir con los requisitos de información sobre las emisiones de Alcance 3 sin una recopilación estructurada de datos por parte de los proveedores. Ambas obligaciones hacen que el desempeño en materia de ESG sea un elemento directo de la gestión de riesgos de terceros (TPRM), en lugar de una función de sostenibilidad independiente.
- CSRD: La CSRD exige a las grandes organizaciones de la UE que informen sobre cuestiones de sostenibilidad utilizando un enfoque de doble materialidad, evaluando tanto el impacto financiero de los riesgos de sostenibilidad en el negocio como el propio impacto de la organización en las personas y el medio ambiente. A raíz de la Directiva Ómnibus I, que entró en vigor el 18 de marzo de 2026, la CSRD se aplica ahora a las organizaciones con más de 1.000 empleados y una facturación neta anual superior a 450 millones de euros. Para los equipos de TPRM, la obligación más directa es la presentación de informes sobre las emisiones de Alcance 3, lo que requiere una recopilación estructurada de datos ESG por parte de los proveedores. La diligencia debida en materia de derechos humanos y medio ambiente en la cadena de suministro se regula por separado en virtud de la CSDDD (ambas obligaciones se tratan en la sección de mapeo normativo que figura a continuación).
- Global Reporting Initiative (GRI): La GRI es uno de los marcos voluntarios de ESG más utilizados. Ofrece normas exhaustivas para la presentación de informes sobre cuestiones económicas, medioambientales y sociales. La estructura modular de la GRI permite a las organizaciones elegir las normas más relevantes para sus temas materiales, lo que la convierte en un marco flexible y de amplia aplicabilidad.
- Carbon Disclosure Project (CDP): El CDP es una plataforma de divulgación centrada en la gobernanza y las políticas medioambientales, la gestión de riesgos y oportunidades, y los objetivos medioambientales. Ofrece cuestionarios detallados sobre el cambio climático, el agua y los bosques, que se evalúan según la metodología de puntuación propia del CDP. El CDP resulta especialmente valioso para las organizaciones que desean mejorar la transparencia y la rendición de cuentas en sus prácticas medioambientales.
Cómo se corresponden los requisitos normativos con los marcos de gestión de riesgos de terceros (TPRM)
Las disposiciones normativas especifican lo que las organizaciones deben cumplir, no qué marco deben utilizar. Las organizaciones deben determinar qué marco o combinación de marcos cumple cada requisito.
- La normativa DORA (Reglamento (UE) 2022/2554, en vigor desde el 17 de enero de 2025) impone a las entidades financieras, en virtud del artículo 28, una serie de requisitos en materia de riesgos de terceros relacionados con las tecnologías de la información y la comunicación (TIC). Las entidades financieras deben adoptar una estrategia documentada sobre los riesgos de terceros relacionados con las TIC, mantener un registro de todos los acuerdos contractuales con terceros en materia de TIC, llevar a cabo una diligencia debida previa a la celebración del contrato con los posibles proveedores y disponer de estrategias de salida para las funciones críticas.
- La HIPAA exige a las entidades sujetas a su aplicación y a los socios comerciales que implementen medidas de seguridad que regulen la forma en que los socios externos gestionan la información sanitaria protegida. El SIG de Shared Assessments incluye controles alineados con la HIPAA, lo que lo convierte en un punto de partida práctico para las organizaciones sanitarias que diseñan su cuestionario de evaluación de riesgos de proveedores.
- La norma PCI DSS v4.0 establece obligaciones explícitas relativas a los proveedores de servicios externos para las organizaciones que procesan, almacenan o transmiten datos de titulares de tarjetas. El requisito 12.8 exige la existencia de políticas documentadas para la gestión de los proveedores externos, incluidas evaluaciones de riesgo periódicas y una lista actualizada de los proveedores activos.
- Las directrices de la FFIEC exigen a las entidades financieras que lleven a cabo una diligencia debida exhaustiva y un seguimiento continuo de las relaciones con terceros que puedan afectar a la seguridad, la solidez o el cumplimiento de la normativa en materia de protección del consumidor. Tanto la norma NIST SP 800-161 como el Marco TPRM de Shared Assessments se ajustan estrechamente a las expectativas de la FFIEC.
- El RGPD impone una serie de requisitos en materia de acuerdos de tratamiento de datos a las organizaciones que recurren a terceros para el tratamiento de datos personales. Las evaluaciones de riesgos de los proveedores en el marco del RGPD deben abordar los mecanismos de transferencia de datos, las cadenas de subencargados del tratamiento y la capacidad de notificación de violaciones de datos.
- La CSRD y la CSDDD se desarrollan en ámbitos distintos que es fácil confundir. La norma ESRS S2 de la CSRD exige la divulgación de los impactos significativos sobre los trabajadores en la cadena de valor: una obligación de información. El artículo 8 de la CSDDD exige una diligencia debida activa en materia de derechos humanos e impactos medioambientales a lo largo de toda la cadena de suministro: una obligación operativa.
Nota: A raíz de la Directiva Ómnibus I (Directiva (UE) 2026/470, en vigor desde el 18 de marzo de 2026), los requisitos de diligencia debida activa de la CSDDD se aplican ahora a un ámbito de aplicación único y más restringido de organizaciones: aquellas con más de 5 000 empleados y una facturación neta mundial de 1 500 millones de euros (para las empresas de la UE), o 1 500 millones de euros generados en la UE (para las empresas no pertenecientes a la UE). Todas las empresas afectadas deben cumplir con un único plazo unificado: el 26 de julio de 2029. El plazo de transposición por parte de los Estados miembros es el 26 de julio de 2028.
El riesgo asociado a los proveedores de IA como prioridad emergente en los marcos de gestión de riesgos de terceros (TPRM)
Los marcos estándar de TPRM llevan mucho tiempo abordando los requisitos relacionados con la IA; la norma ISO 27001, por ejemplo, sentó las bases para la norma ISO 42001, que adapta los controles de seguridad de la información ya establecidos a los sistemas de gestión de la IA de forma específica. Lo que está cambiando es la claridad y la especificidad con las que los marcos tratan ahora a los proveedores de IA como una categoría de evaluación diferenciada. El SIG de 2026 añade preguntas específicas sobre la IA que abarcan las prácticas de implementación y la gobernanza de datos. Menos desarrolladas están las directrices a nivel de programa sobre cómo gestionar a los proveedores de IA de forma diferente a los proveedores tradicionales de TIC, dadas las características de riesgo distintivas que introducen los sistemas de IA: la deriva de los modelos, la procedencia de los datos de entrenamiento, la transparencia algorítmica y las implicaciones en materia de responsabilidad civil de los resultados generados por la IA.
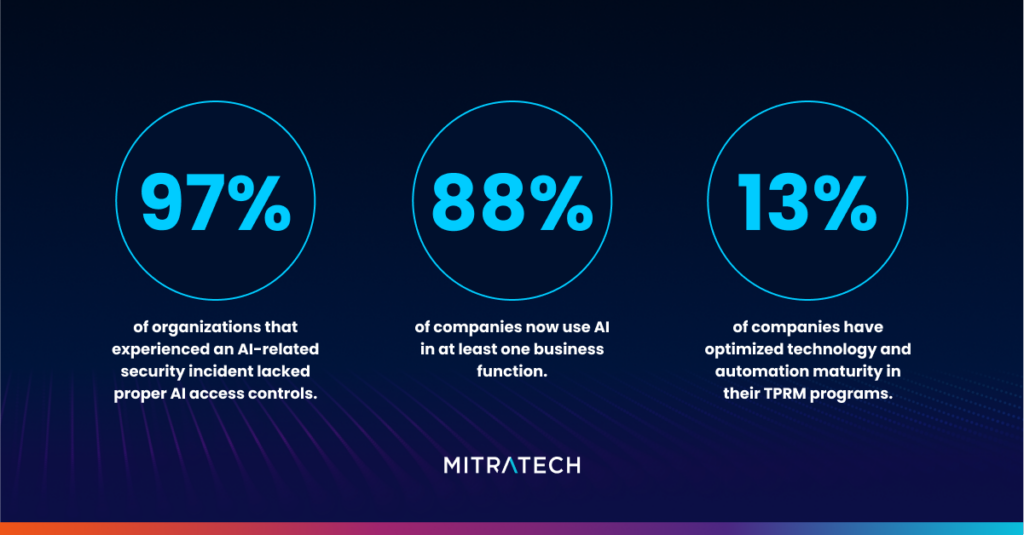
El informe «State of AI 2025» de McKinsey revela que el 88 % de las empresas utilizan actualmente la IA de forma habitual en al menos una función empresarial. La mayoría de los programas de gestión de riesgos de terceros (TPRM) no están a la altura: la «Encuesta global sobre gestión de riesgos de terceros 2025» de EY reveló que solo el 13 % de las empresas cuentan con una madurez tecnológica y de automatización optimizada en sus programas de TPRM. El informe de IBM «El coste de una filtración de datos en 2025» muestra lo que cuesta esa brecha: el 97 % de las organizaciones que sufrieron filtraciones relacionadas con la IA carecían de controles de acceso adecuados, y el 63 % no contaba con políticas de gobernanza establecidas.
Las organizaciones deben considerar el riesgo asociado a los proveedores de IA como una categoría de evaluación independiente dentro de su marco de gestión de riesgos de terceros (TPRM), y no como un subconjunto del riesgo estándar de los proveedores de TIC. Como mínimo, los cuestionarios de evaluación de proveedores deben abordar las prácticas de gobernanza de los modelos, la soberanía de los datos, el uso de los datos de los clientes en el entrenamiento de los modelos, la explicabilidad de los sistemas de IA y el cumplimiento de los requisitos de la Ley de IA de la UE relativos a la IA de alto riesgo, que entrarán en vigor para la mayoría de los sistemas de IA de alto riesgo en agosto de 2026.
Crea un programa, no cinco
No existe un marco único que lo abarque todo. La norma NIST SP 800-161 y la norma ISO 27036-2 sirven de base para los controles de riesgos de la cadena de suministro. El NIST CSF y la norma ISO 27001 marcan las pautas para el diseño de la evaluación de proveedores. El SIG proporciona un cuestionario de referencia estandarizado, ahora actualizado para tener en cuenta la IA y los riesgos geopolíticos. Los marcos ESG vinculan los datos de los proveedores con sus propias obligaciones de información. El NIST AI RMF y la norma ISO 42001 están cobrando relevancia a medida que los proveedores de IA se incorporan a su ecosistema de terceros.
La mayoría de los programas no tienen dificultades a la hora de elegir el marco de trabajo, sino a la hora de ponerlo en práctica. Con cada nueva obligación, el equipo se ve obligado a volver a crear desde cero los flujos de trabajo y los cuestionarios. Los responsables de programas que lo hacen bien gestionan un único programa de evaluación para todos ellos.
Mitratech Prevalent adapta flujos de trabajo y cuestionarios predefinidos a los marcos de trabajo que se tratan en esta entrada, de modo que los equipos dedican menos tiempo al diseño de programas y más a la toma de decisiones sobre riesgos.
Descubre cómo funciona.
Un programa. Múltiples marcos de riesgo.
Véalo en acciónPreguntas frecuentes
¿Todos los proveedores externos requieren el mismo nivel de evaluación de riesgos?
No. La mayoría de los marcos de gestión de riesgos de terceros (TPRM) consolidados, incluidos Shared Assessments y NIST 800-161, incorporan una clasificación por niveles de riesgo en su estructura. Los proveedores de alto riesgo —definidos por la sensibilidad de los datos a los que acceden, la importancia crítica de las funciones que prestan o el grado de integración en el sistema— requieren una diligencia debida inicial más rigurosa y reevaluaciones periódicas más frecuentes. Los proveedores de bajo riesgo pueden operar con ciclos más largos. Aplicar el mismo nivel de detalle en la evaluación a todas las relaciones con terceros es insostenible desde el punto de vista operativo y supone una asignación inadecuada de los limitados recursos de evaluación.
¿Qué marco de gestión de riesgos de terceros (TPRM) se requiere para cumplir con la DORA?
La DORA (Reglamento (UE) 2022/2554, en vigor a partir del 17 de enero de 2025) no exige un marco específico concreto. El artículo 28 especifica los resultados exigidos: una estrategia documentada de gestión de riesgos de terceros en materia de TIC, un registro exhaustivo de proveedores, una diligencia debida previa a la contratación y estrategias de salida para las funciones críticas. En la práctica, la mayoría de las entidades financieras utilizan las normas ISO 27001/27036 o NIST 800-161 para construir la estructura básica que cumple con el artículo 28, complementada con las propias normas técnicas reglamentarias de la DORA sobre subcontratación y riesgo de concentración en las TIC.
¿La norma NIST SP 800-161 es exclusiva para organismos federales o también pueden utilizarla las organizaciones del sector privado?
La norma NIST SP 800-161 se elaboró como guía para los sistemas de información federales de EE. UU., pero sus controles de gestión de riesgos de la cadena de suministro se aplican a cualquier organización que gestione relaciones complejas con proveedores. Las organizaciones del sector privado dedicadas a infraestructuras críticas, servicios financieros y fabricación utilizan habitualmente la norma NIST 800-161 como marco de trabajo para sus programas. No se requiere ningún requisito de licencia ni afiliación federal para adoptarla.
¿Exige la CSRD un marco de gestión de riesgos de terceros (TPRM), o se solapa con la diligencia debida en la cadena de suministro prevista en la CSDDD?
Ambas normativas abordan obligaciones diferentes. La norma ESRS S2 de la CSRD exige la divulgación de los impactos significativos sobre los trabajadores en la cadena de valor: se trata de un requisito de información. El artículo 8 de la CSDDD exige la identificación y evaluación activas de los impactos adversos sobre los derechos humanos y el medio ambiente a lo largo de toda la cadena de suministro: se trata de un requisito de diligencia debida operativa.
De conformidad con la Directiva Ómnibus I (que entrará en vigor el 18 de marzo de 2026), la estructura de aplicación por fases ha sido sustituida por un único plazo de cumplimiento, fijado para el 26 de julio de 2029. El plazo de transposición por parte de los Estados miembros es el 26 de julio de 2028. Se ha reducido el ámbito de aplicación: la CSDDD se aplica ahora a las organizaciones con más de 5.000 empleados y una facturación neta mundial de 1.500 millones de euros.
¿Con qué frecuencia deben reevaluarse los proveedores externos dentro de un marco de gestión de riesgos de terceros (TPRM)?
La frecuencia de las reevaluaciones debe ajustarse al nivel de riesgo, no a un calendario fijo. Los proveedores de alto riesgo con acceso a datos sensibles, dependencias operativas críticas o una exposición normativa que cambia rápidamente requieren, como mínimo, una reevaluación anual, complementada con un seguimiento continuo en tiempo real de los cambios en la postura de seguridad, la salud financiera o la situación normativa. Los proveedores de riesgo medio y bajo pueden operar en ciclos de entre 18 y 24 meses. El artículo 28, apartado 3, del Reglamento DORA exige a las entidades financieras que informen anualmente a los reguladores sobre el número de nuevos acuerdos con terceros en materia de TIC celebrados durante el año. Esto no obliga a una reevaluación anual de todos los proveedores —la frecuencia de la reevaluación sigue basándose en el riesgo—, pero establece un ritmo de información periódico que respalda una revisión anual del registro de proveedores.
Nota del editor: Esta entrada se publicó originalmente en Prevalent.net. En octubre de 2024, Mitratech adquirió Prevalent, una plataforma de gestión de riesgos de terceros basada en inteligencia artificial. El contenido se ha actualizado para reflejar la oferta de productos de Mitratech, la evolución actual de la normativa y los cambios en materia de cumplimiento normativo.

